Testy penetracyjne: odkryj luki bezpieczeństwa, zanim zrobią to hakerzy
Specjalizujemy się w profesjonalnych testach penetracyjnych i audytach bezpieczeństwa IT. Identyfikujemy podatności w Twojej infrastrukturze, aplikacjach i sieciach, zanim wykorzystają je cyberprzestępcy. Pentesty dla firm prowadzą ręcznie pentesterzy z certyfikatami OSCP i OSWE, a wynik dostajesz w raporcie z dowodami i oceną CVSS.
- 1000+Przeprowadzonych pentestów
- 24hPierwsze podatności w platformie
- 30 dniRetest w cenie po raporcie
- OSCPOSWE · OSEP · OSCE³ – certyfikaty pentesterów
- 443/tcp https · 8443/tcp https-alt · 22/tcp ssh
- /admin 302 · /api/v2 200 · /backup.zip 200
- KrytycznaIDOR: dostęp do cudzych faktur przez /api/invoices/{id}
- WysokaBrak limitu prób logowania na /login
- ŚredniaNagłówki CSP i HSTS niekompletne
- NiskaWersja serwera ujawniona w nagłówku
- 14znalezisk
- 3krytyczne i wysokie
- 24hdo pierwszego alertu
Certyfikaty zespołu
Testy wykonują pentesterzy z certyfikatami Offensive Security i eLearnSecurity: OSCP, OSWE, OSEP, OSED, OSCE³, OSWP, eWPTX, eCPPT, KLCP oraz audytorzy ISO 27001.
Czym są testy penetracyjne (pentesty)?
Testy penetracyjne (pentest) to kontrolowane symulacje ataków hakerskich, których celem jest identyfikacja słabych punktów w zabezpieczeniach systemów IT. Działamy jak etyczni hakerzy: wykorzystujemy te same techniki co cyberprzestępcy, ale w sposób legalny i kontrolowany, dostarczając szczegółowy raport z rekomendacjami naprawczymi.
Jeśli dopiero planujesz pierwszy pentest, przeczytaj nasz przewodnik co to są testy penetracyjne i jakie są rodzaje pentestów. Poniżej znajdziesz zakres, metody, proces i cennik.
- 83%firm doświadczyło cyberataku w 2024
- 4,45 mlnUSD – średni koszt naruszenia danych
- Wykrywanie podatności przed atakiem
- Zgodność z RODO, PCI DSS, ISO 27001
- Szczegółowy raport z rekomendacjami
- Ochrona reputacji i danych klientów
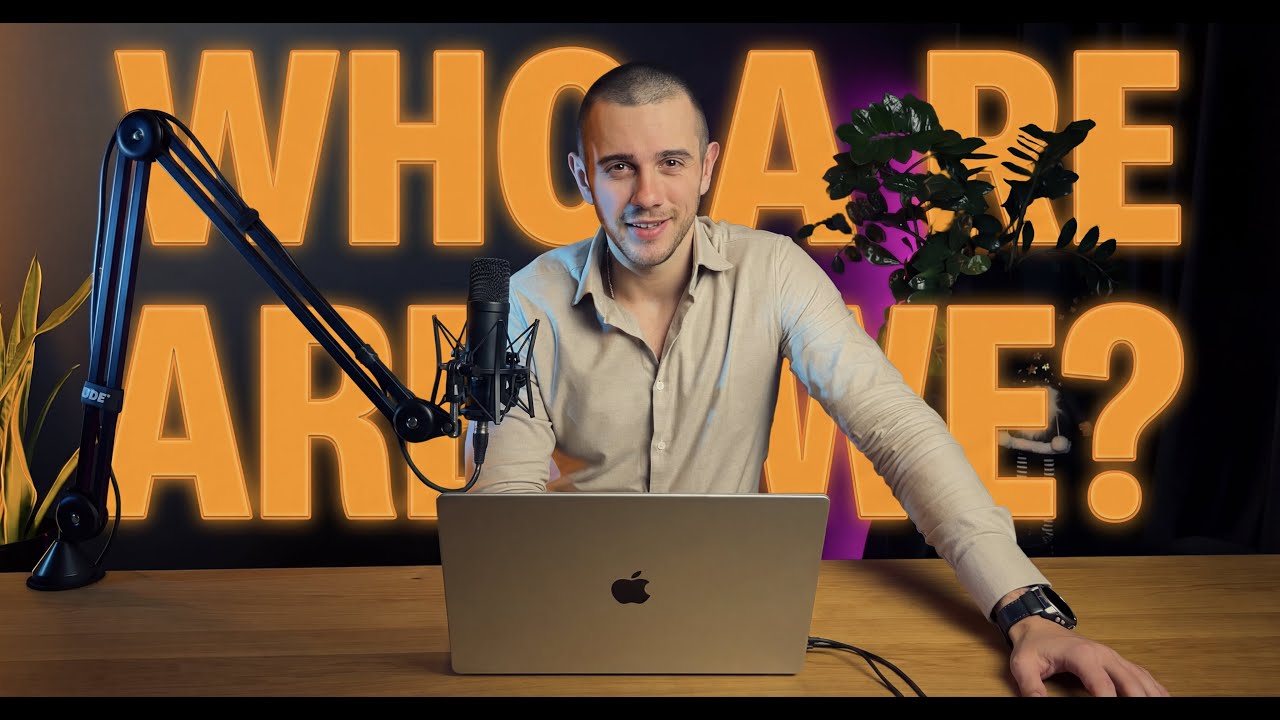
Testuj częściej niż raz w roku. Autonomiczny pentest (Agentic AI).
WORKBENCH to rój agentów AI prowadzony przez operatora. Mapuje powierzchnię ataku, realnie wykorzystuje podatności i oddaje raport z dowodem — w granicach, które wyznaczasz Ty. Ten sam standard dowodu, na żądanie.
- Rój agentów działa falami i spina błędy w łańcuch do celu
- Każde znalezisko z proof-of-conceptem i oceną CVSS
- Twój model AI, Twoja infrastruktura, koszt API u Ciebie
- Human-in-the-loop — zatrzymasz i pokierujesz w każdej chwili
Rodzaje testów penetracyjnych: aplikacje webowe, mobilne, API, infrastruktura
Oferujemy kompleksowe usługi pentestów dostosowane do specyfiki Twojej infrastruktury IT. Każdy rodzaj testu ma własną metodykę, zakres i widełki cenowe.
WEB / API
Testy penetracyjne aplikacji webowych
Oferujemy profesjonalne testy penetracyjne aplikacji webowych i API z wykorzystaniem metod Black Box oraz Grey Box. Nasze podejście pozwala na wszechstronną ocenę bezpieczeństwa aplikacji, zarówno z perspektywy zewnętrznego atakującego, jak i częściowo poinformowanego wewnętrznego użytkownika. Testy są przeprowadzane zgodnie z metodyką Penetration Testing Execution Standard (PTES).
Rezultatem przeprowadzonych testów jest szczegółowy raport w formie elektronicznej, który zawiera:
- Opis wykrytych luk bezpieczeństwa
- Dowody potwierdzające ich istnienie
- Wskazówki dotyczące usunięcia wykrytych problemów
- Analizę potencjalnych konsekwencji wykorzystania wykrytych luk
Podczas testów korzystamy z metodologii opartej na najlepszych praktykach opisanych w dokumencie OWASP Testing Guide, a także stosujemy metodyki OWASP Top 10, OWASP Web Security Testing Guide oraz ASVS.
Testy penetracyjne API
Testy penetracyjne interfejsów API realizujemy w modelach Black Box oraz Grey Box, koncentrując się na bezpieczeństwie komunikacji między komponentami systemu, integralności danych oraz prawidłowej implementacji mechanizmów uwierzytelniania i autoryzacji.
Stosujemy metodykę PTES oraz najlepsze praktyki z dokumentów OWASP API Security Top 10, OWASP ASVS i Web Security Testing Guide. Po zakończeniu testów otrzymasz kompleksowy raport techniczno-biznesowy zawierający:
- Opis wszystkich wykrytych podatności
- Dowody potwierdzające ich występowanie (żądania, odpowiedzi, zrzuty ekranów)
- Analizę wpływu na poufność, integralność i dostępność danych
- Rekomendacje techniczne i organizacyjne zwiększające bezpieczeństwo API
- Priorytety działań naprawczych w oparciu o wpływ biznesowy
Aplikacje mobilne
Testy penetracyjne aplikacji mobilnych to kontrolowane, etyczne symulacje ataków na aplikacje zainstalowane na urządzeniach Android i iOS, których celem jest wykrycie rzeczywistych luk w zabezpieczeniach, zanim zrobią to cyberprzestępcy.
Testy penetracyjne iOS
Testy penetracyjne aplikacji iOS realizujemy w modelach Black Box, Grey Box oraz White Box. Analizie poddajemy m.in. sposób przechowywania danych w urządzeniu, zabezpieczenia komunikacji z serwerem API, integralność certyfikatów i mechanizmy ochrony przed modyfikacją lub odtwarzaniem aplikacji (reverse engineering, tampering). Testujemy również odporność aplikacji na jailbreak detection bypass, nieautoryzowany dostęp do kluczy w Keychain oraz błędne implementacje mechanizmów kryptograficznych.
Testy penetracyjne Android
Testy aplikacji mobilnych Android prowadzimy w modelach Black Box, Grey Box oraz White Box, koncentrując się na analizie bezpieczeństwa kodu, konfiguracji środowiska i odporności aplikacji na ataki w rzeczywistych scenariuszach. Badamy między innymi: bezpieczeństwo przechowywania danych w pamięci urządzenia, komunikację z serwerami API, zabezpieczenia przed dekompilacją i modyfikacją plików APK, poprawność implementacji cert pinningu oraz odporność na techniki hookingu (np. Frida, Xposed).
Testy realizujemy zgodnie z uznanymi standardami:
- OWASP Top 10 Mobile Risks
- OWASP Mobile Application Security Testing Guide (MASTG)
- OWASP Mobile Application Security Verification Standard (MASVS)
Gruby klient (Desktop)
Nasze testy obejmują zarówno manualną, jak i automatyczną weryfikację różnych klas podatności dotyczących aplikacji desktopowych. Aplikacje są poddawane zarówno analizie statycznej, jak i dynamicznej.
Metody testowania
- Fuzzing i testy dynamiczne
- Analiza komponentów sieciowych, API
- Wstrzyknięcia (Injections)
- Weryfikacja bezpieczeństwa użytej kryptografii
- Testy komponentów przechowywanych na systemie operacyjnym
- Analiza logów i danych przechowywanych przez aplikację
- Monitorowanie procesów i pamięci
- Przegląd kluczy rejestru
- Reverse engineering i analiza statyczna
Analizowane obszary
- Architektura aplikacji
- Przechowywanie danych i zastosowanie kryptografii
- Mechanizmy uwierzytelniania i zarządzania sesją
- Komunikacja sieciowa aplikacji
- Interakcja aplikacji z systemem operacyjnym
- Zabezpieczenia przeciwko inżynierii wstecznej
Infrastruktura IT
Podczas testów infrastruktury przeprowadzamy wszechstronne analizy wszystkich urządzeń w podsieci, aby zidentyfikować podatności oraz błędy konfiguracyjne, które mogą umożliwić przejęcie kontroli nad testowanymi hostami. Jednym z celów tych testów jest określenie stopnia widoczności hostów i usług, które mogą być celem ataków zarówno ze strony osób fizycznie obecnych w sieci, jak i atakujących zdalnie.
Testy penetracyjne infrastruktury mają na celu sprawdzenie bezpieczeństwa usług i systemów dostępnych zarówno dla użytkowników sieci Internet (zewnętrznej), jak i sieci LAN (wewnętrznej). Stosujemy podejście opierające się na najlepszych praktykach rynkowych, takich jak OSSTMM i PTES.
Kroki wykonywane podczas testu
- Identyfikacja udostępnionych usług TCP i UDP
- Identyfikacja słabości w zidentyfikowanych usługach
- Próby wykorzystania zidentyfikowanych podatności
- Weryfikacja zidentyfikowanych podatności
Chmura (AWS/Azure/GCP)
Testy penetracyjne w chmurze obejmują szczegółową analizę konfiguracji, polityk bezpieczeństwa i zasad dostępu, z zastosowaniem specjalistycznych narzędzi i technik do identyfikacji słabości w infrastrukturze chmurowej.
VIPentest stosuje indywidualnie dostosowane metodyki testów, aby skutecznie analizować i zabezpieczać środowiska chmurowe, biorąc pod uwagę ich unikalną architekturę i modele zagrożeń. Nasze testy penetracyjne środowisk chmurowych obejmują platformy Azure, AWS, GCP, zapewniając kompleksową ocenę bezpieczeństwa Twojej infrastruktury chmurowej.
Sieci WiFi
Podczas naszych testów penetracyjnych sieci bezprzewodowych określamy typy zabezpieczeń (Open, WEP, WPA, WPA2, WPA3 Personal lub Enterprise) oraz mechanizmy uwierzytelniania stosowane przez Państwa.
Wykorzystywane próby ataków
- Ataki na szyfrowanie: m.in. ataki słownikowe i siłowe, wykorzystujące słabości WEP, nieprawidłową konfigurację WPA2 oraz słabe hasła
- Ataki typu Machine-in-the-Middle, w tym Rogue Access Points i Evil Twins
- Ataki na dostępność (DoS) zakłócające komunikację bezprzewodową, takie jak flooding
AI / LLM Security
Specjalistyczne testy bezpieczeństwa aplikacji wykorzystujących sztuczną inteligencję i duże modele językowe (LLM). Weryfikujemy odporność systemów AI na rzeczywiste wektory ataku, w tym manipulację wejściem, wycieki danych oraz obejście mechanizmów bezpieczeństwa.
Testowane obszary
- Prompt Injection (direct & indirect): wstrzykiwanie złośliwych instrukcji do modelu
- Jailbreaking: obejście ograniczeń i polityk bezpieczeństwa LLM
- Wycieki danych treningowych (PII leakage): ekstrakcja poufnych informacji z modelu
- Manipulacja outputem: wymuszanie błędnych lub szkodliwych odpowiedzi
- RAG Poisoning: ataki na systemy Retrieval-Augmented Generation
- Insecure Plugin/Tool Use: nadużywanie narzędzi podłączonych do LLM
- Model Denial of Service: wyczerpywanie zasobów i blokowanie dostępności
Testy realizujemy zgodnie z OWASP Top 10 for LLM Applications oraz własnymi metodykami opracowanymi na podstawie najnowszych badań w dziedzinie adversarial AI.
Ludzie i procesy: socjotechnika, red team
Pentest sprawdza technologię. Żeby ocenić odporność całej organizacji, uzupełniamy go o testy socjotechniczne (kampanie phishingowe, vishing, smishing) oraz operacje red team, w których symulujemy wielotygodniowy atak i sprawdzamy, czy Twój zespół i SOC go wykryją i zatrzymają.
Kampanię phishingową do 500 osób realizujemy w 2–4 tygodnie, a pełny cykl TLPT z Threat Intelligence trwa 8–16 tygodni. Wyniki testów socjotechnicznych zestawiamy z wynikami testów technicznych, żeby zarząd widział pełny obraz ryzyka: technologię, ludzi i procesy.
- Symulacje phishingu i innych ataków na pracowników
- Operacje red team według MITRE ATT&CK
- Testy TLPT dla sektora finansowego (DORA / TIBER-EU)
Metody testowania: black box, grey box i white box
Wybierz podejście dopasowane do Twoich potrzeb i poziomu dostępu do informacji o systemie. Test penetracyjny black box, grey box lub white box różni się wiedzą, jaką ma pentester na starcie.
Black Box
Symulacja ataku zewnętrznego hakera. Tester nie posiada żadnej wiedzy o testowanym systemie: zaczyna od zera, jak prawdziwy atakujący.
Grey Box
Optymalny balans czasu i efektywności. Tester posiada częściową wiedzę o systemie, np. dokumentację API lub konto testowe.
White Box
Najdokładniejsza analiza. Tester ma pełny dostęp do kodu źródłowego, dokumentacji architektury i konfiguracji systemu.
Metodyka: OWASP, PTES, OSSTMM i NIST
Nasze testy penetracyjne przeprowadzamy zgodnie z międzynarodowymi standardami i metodykami bezpieczeństwa IT.
OWASP
Open Web Application Security Project: standard bezpieczeństwa aplikacji webowych i API (Web Security Testing Guide, Top 10, ASVS).
PTES
Penetration Testing Execution Standard: kompleksowa metodologia pentestów, od ustalenia zakresu po raport.
OSSTMM
Open Source Security Testing Methodology Manual: metodyka testów bezpieczeństwa infrastruktury i sieci.
NIST CSF
National Institute of Standards and Technology: Cybersecurity Framework, ramy zarządzania ryzykiem cyberbezpieczeństwa.
MASTG / MASVS
OWASP Mobile Application Security: standard testów aplikacji mobilnych iOS i Android.
OWASP LLM Top 10
Standard bezpieczeństwa aplikacji AI i dużych modeli językowych: prompt injection, wycieki danych, RAG poisoning.
Testy penetracyjne a NIS2, DORA, ISO 27001 i rekomendacje KNF
Pomagamy spełniać wymagania kluczowych regulacji i standardów branży IT. Raport z testu zawiera opis zakresu i metody przygotowany pod audytora lub regulatora.
HIPAA
Ochrona danych medycznych i informacji zdrowotnych pacjentów.
DORA
Digital Operational Resilience Act: odporność cyfrowa sektora finansowego UE, w tym testy TLPT.
NIS2
Dyrektywa UE o sieciach i systemach informacyjnych: cyberbezpieczeństwo podmiotów kluczowych i ważnych.
PCI-DSS
Payment Card Industry Data Security Standard: bezpieczeństwo danych płatniczych.
ISO 27001
Międzynarodowy standard zarządzania bezpieczeństwem informacji (ISMS).
NIST
Ramy cyberbezpieczeństwa i zarządzania ryzykiem National Institute of Standards.
RODO / GDPR
Rozporządzenie o ochronie danych osobowych: zgodność z przepisami UE.
KNF / UKNF
Rekomendacje Komisji Nadzoru Finansowego dotyczące bezpieczeństwa IT.
Test penetracyjny krok po kroku
Każdy test prowadzimy według tego samego procesu, niezależnie od tego, czy chodzi o jedną aplikację, czy o całą infrastrukturę. Wiesz, co się dzieje na każdym etapie i ile to potrwa.
- 01
Rozmowa o zakresie
Ustalamy, co ma być testowane, w jakim modelu (black, grey, white box), w jakim środowisku i kiedy. Po rozmowie dostajesz wycenę z konkretną liczbą dni i ceną, nie „od”.
- 02
Formalności
Umowa i NDA podpisywane elektronicznie, zasady współpracy: okno czasowe, osoba kontaktowa po Twojej stronie, ścieżka eskalacji, gdy znajdziemy podatność krytyczną.
- 03
Rekonesans i modelowanie zagrożeń
Mapujemy aplikację lub sieć, identyfikujemy technologie, role użytkowników i punkty wejścia. Ustalamy, co dla Twojego biznesu byłoby najgorszym scenariuszem, i od tego zaczynamy.
- 04
Testy manualne
Pentester z certyfikatem OSCP lub OSWE ręcznie weryfikuje każdą klasę podatności z OWASP, PTES i OSSTMM. Skanery to tylko wsparcie. Każdą podatność widzisz w platformie vulnerability management w dniu wykrycia, o krytycznych informujemy dodatkowo telefonicznie.
- 05
Raport
Streszczenie dla zarządu, lista podatności z oceną CVSS, dowód wykorzystania krok po kroku, rekomendacje w kolejności wdrożenia. Omawiamy go z Twoim zespołem na spotkaniu.
- 06
Retest
Po wdrożeniu poprawek zgłaszasz je w platformie jednym kliknięciem, a my sprawdzamy, czy podatności faktycznie zniknęły, i wystawiamy raport końcowy z certyfikatem dla klienta, audytora lub regulatora.
Cennik testów penetracyjnych: od czego zależy cena
Cena zależy od trzech czynników: wielkości zakresu (liczba funkcji, endpointów lub hostów), liczby ról użytkownika, które trzeba przetestować osobno, oraz modelu testu. White box z dostępem do kodu jest dokładniejszy, ale wymaga więcej czasu. Poniżej orientacyjne widełki netto, a dokładną cenę dostajesz po 30-minutowej rozmowie o zakresie.
| Zakres | Wariant | Cena netto | Czas |
|---|---|---|---|
| Aplikacja webowa lub API | bez logowania (black box) | od 6 000 zł | 3–4 dni |
| Aplikacja webowa lub API | 1 rola użytkownika | 9 999–15 000 zł | 5–7 dni |
| Aplikacja webowa lub API | 2–3 role, panel administracyjny | 14 000–22 000 zł | 7–10 dni |
| Aplikacja webowa lub API | 4+ ról, wiele modułów, integracje | od 22 000 zł | od 10 dni |
| Aplikacja mobilna (iOS + Android) | 1 rola, backend w zakresie | 9 999–18 000 zł | 5–8 dni |
| Aplikacja mobilna (iOS + Android) | wiele ról, płatności, rozbudowany backend | od 18 000 zł | od 10 dni |
| Infrastruktura zewnętrzna | do 25 adresów | od 6 000 zł | 3–5 dni |
| Infrastruktura wewnętrzna + Active Directory | do 250 hostów, 1 domena | 15 000–30 000 zł | 7–12 dni |
| Infrastruktura wewnętrzna + Active Directory | powyżej 250 hostów, wiele domen lub lokalizacji | od 30 000 zł | od 12 dni |
| Testy socjotechniczne | kampania phishingowa do 500 osób | 9 999–16 000 zł | 2–4 tygodnie |
| Testy TLPT (DORA / TIBER-EU) | pełny cykl z Threat Intelligence | od 172 000 zł | 8–16 tygodni |
Widełki dotyczą typowych zakresów. Cena rośnie z wielkością: liczbą ekranów i endpointów, ról, hostów, domen i środowisk. Duże aplikacje, wiele środowisk lub rozproszone sieci wyceniamy indywidualnie po rozmowie o zakresie. Pełny cennik testów penetracyjnych z przykładowymi wycenami znajdziesz na stronie produktu.
W cenie: raport w dwóch wersjach (zarządczej i technicznej), spotkanie omawiające, retest do 30 dni i certyfikat po reteście, dostęp do platformy vulnerability management. Wyceniane osobno: testy w środowisku produkcyjnym poza godzinami pracy, więcej niż jedno środowisko, prace na miejscu u klienta.
Co dostajesz w raporcie z testu
Raport z testu penetracyjnego VIPentest ma dwie części, bo czytają go dwie różne osoby: zarząd i zespół techniczny.
Streszczenie zarządcze
2–3 strony: ogólny poziom bezpieczeństwa, liczba podatności według istotności, trzy najważniejsze ryzyka biznesowe i rekomendowana kolejność działań. Bez żargonu, do pokazania zarządowi lub klientowi.
Część techniczna
Każda podatność z oceną CVSS 3.1, opisem wpływu, dowodem wykorzystania (zrzuty, żądania, kod), dokładną lokalizacją i rekomendacją naprawy z odwołaniem do OWASP i CWE.
Opis zakresu i metody
Co było testowane, w jakim modelu, jakimi narzędziami, co zostało wyłączone i dlaczego. Ta część jest potrzebna audytorowi ISO 27001, NIS2 lub DORA.
Raport z retestu i certyfikat
Tabela: podatność, status po poprawce, data weryfikacji. Plus certyfikat wykonania testu do udostępnienia kontrahentom. Dostęp do platformy vulnerability management zostaje także po zakończeniu projektu.
Wgląd w test od pierwszego dnia: platforma vulnerability management
Większość firm dowiaduje się o wynikach testu z PDF-a po jego zakończeniu. U nas każdy klient dostaje dostęp do platformy vulnerability management VIPentest na czas testu i po nim.
Postęp testu na żywo
Widzisz, na jakim etapie jest zespół, co zostało przetestowane, ile zostało i czy trzymamy termin.
Podatności w trakcie, nie po
Każde znalezisko pojawia się w platformie w dniu wykrycia, z oceną CVSS, dowodem i rekomendacją. Zespół deweloperski może zacząć naprawiać, zanim test się skończy.
Zgłaszanie napraw i retest
Po wdrożeniu poprawki oznaczasz podatność jako naprawioną, my ją weryfikujemy i zamykamy. Historia każdej podatności zostaje.
Raport i certyfikat w jednym miejscu
Pobierasz je z platformy, gdy tylko są gotowe. Dostęp nie wygasa po zakończeniu projektu.
Jak przygotować firmę do testu penetracyjnego
Dobre przygotowanie skraca test o dzień lub dwa i podnosi jego wartość. Przed startem potrzebujemy od Ciebie sześciu rzeczy.
Cel testu
Wymóg regulatora, żądanie klienta, wdrożenie nowej wersji czy ogólna ocena bezpieczeństwa. Od celu zależy model i zakres.
Lista tego, co testujemy
Adresy, nazwy aplikacji, repozytoria (dla white box), zakresy IP.
Środowisko
Testowe, przedprodukcyjne czy produkcyjne. Produkcyjne wymaga okna czasowego i zgody właściciela.
Konta testowe
Po jednym na każdą rolę użytkownika, z danymi, które można bezpiecznie modyfikować.
Zgody dostawców
Jeśli aplikacja stoi w chmurze lub u hostingodawcy, część z nich wymaga zgłoszenia testu z wyprzedzeniem.
Osoba kontaktowa i ścieżka eskalacji
Kto odbiera telefon, gdy znajdziemy podatność krytyczną o 23:00.
Dla kogo są testy penetracyjne
Pentesty dla firm zamawiają organizacje, które przetwarzają dane klientów, podlegają regulacjom lub muszą pokazać kontrahentowi dowód bezpieczeństwa. Najczęściej trafiają do nas:
Software house i SaaS
Klient końcowy wymaga raportu z testu przed wdrożeniem lub w umowie. Testujemy aplikację webową, API i aplikacje mobilne przed release’em, a retest potwierdza poprawki.
E-commerce i fintech
Płatności, dane kart i konta użytkowników: zakres pod PCI DSS i rekomendacje KNF. Sprawdzamy koszyk, płatności, panel klienta i integracje z operatorami płatności.
Banki i ubezpieczyciele
Podmioty finansowe objęte DORA i nadzorem KNF: regularne testy systemów krytycznych, a dla największych instytucji testy TLPT zgodne z TIBER-EU.
Ochrona zdrowia
Systemy z danymi medycznymi pacjentów: wymagania HIPAA i RODO, testy aplikacji, portali pacjenta i infrastruktury placówki.
Podmioty kluczowe i ważne według NIS2
Energetyka, transport, produkcja, administracja i ich dostawcy: testy infrastruktury i aplikacji jako element zarządzania ryzykiem wymaganego przez NIS2.
Firmy przed audytem lub kwestionariuszem klienta
Certyfikacja ISO 27001, audyt wewnętrzny lub kwestionariusz bezpieczeństwa od kontrahenta: raport i certyfikat z testu zamykają punkt „testy penetracyjne” bez dodatkowych pytań. Zanim wybierzesz wykonawcę, sprawdź, jak wybrać dostawcę testów penetracyjnych.
Często zadawane pytania o testy penetracyjne
Znajdź odpowiedzi na najczęstsze pytania dotyczące testów penetracyjnych.
Czym różni się test penetracyjny od skanowania podatności?
Skaner porównuje wersje oprogramowania z bazą znanych błędów i daje listę „możliwych” problemów, z których część nie istnieje. Test penetracyjny to praca człowieka, który próbuje faktycznie wykorzystać podatności, łączy je w scenariusze i pokazuje realny wpływ na biznes. Skan to element testu, nie jego zamiennik. W raporcie z pentestu każda podatność ma dowód wykorzystania, ocenę CVSS i rekomendację naprawy, a nie tylko numer CVE.
Ile trwa test penetracyjny?
Czas trwania zależy od zakresu i złożoności testowanego systemu. Typowy pentest aplikacji webowej trwa od 3 do 10 dni roboczych, w zależności od liczby ról i modułów. Test infrastruktury zewnętrznej zajmuje 3–5 dni, sieci wewnętrznej z Active Directory 7–12 dni, a kompleksowy audyt bezpieczeństwa całej infrastruktury IT może wymagać od 2 do 4 tygodni. Do tego dochodzą 2–3 dni na raport. Po rozmowie o zakresie dostajesz harmonogram z konkretną liczbą dni.
Jak często firma powinna przeprowadzać testy penetracyjne?
Rekomendujemy przeprowadzanie testów penetracyjnych co najmniej raz w roku oraz po każdej znaczącej zmianie w infrastrukturze IT lub aktualizacji aplikacji. Branże regulowane (finanse, medycyna, e-commerce) często wymagają częstszych audytów: PCI DSS wymaga pentestów co kwartał lub po każdej istotnej zmianie, a DORA i rekomendacje KNF zakładają regularne testy systemów krytycznych. Retest do 30 dni po raporcie pozwala potwierdzić, że poprawki faktycznie zadziałały.
Czy testy penetracyjne mogą zakłócić działanie systemu?
Profesjonalne testy prowadzimy w sposób kontrolowany, tak żeby tego uniknąć. Przed startem podpisujemy umowę określającą zakres działań, okna czasowe i procedury bezpieczeństwa. Nie wykonujemy ataków odmowy usługi bez wyraźnej zgody, a operacje ryzykowne uzgadniamy na bieżąco z osobą kontaktową. Możemy testować na środowisku stagingowym lub w godzinach niskiego obciążenia, a w środowisku produkcyjnym pracujemy na kontach testowych i danych, które można zmieniać.
Czy testujecie środowisko produkcyjne, czy testowe?
Oba, zależnie od sytuacji. Wolimy środowisko przedprodukcyjne identyczne z produkcją, bo pozwala testować bez ograniczeń. Produkcję testujemy, jeśli nie ma środowiska testowego lub gdy klient chce sprawdzić rzeczywistą konfigurację. Wtedy ustalamy okno czasowe, wykluczamy testy obciążeniowe i pracujemy na kontach testowych. Jeśli aplikacja stoi w chmurze lub u hostingodawcy, część dostawców wymaga zgłoszenia testu z wyprzedzeniem, w czym pomagamy.
Czy retest po naprawie podatności jest w cenie?
Tak. Jeden retest wykonany do 30 dni od przekazania raportu jest częścią usługi. Po wdrożeniu poprawek zgłaszasz je w platformie vulnerability management jednym kliknięciem, a my sprawdzamy, czy podatności faktycznie zniknęły. Po reteście wystawiamy raport końcowy z tabelą: podatność, status po poprawce, data weryfikacji, oraz certyfikat wykonania testu dla klienta, audytora lub regulatora.
Czy mam wgląd w test w trakcie jego trwania?
Tak. Dostajesz dostęp do platformy vulnerability management VIPentest, w której widzisz postęp testu, znalezione podatności w dniu wykrycia z oceną CVSS, dowodem i rekomendacją, a po naprawie zgłaszasz je do retestu jednym kliknięciem. O podatnościach krytycznych informujemy dodatkowo telefonicznie. Raport i certyfikat pobierasz z tej samej platformy, a dostęp zostaje także po zakończeniu projektu.
Jaki rodzaj testu penetracyjnego wybrać na początek?
Jeśli firma nie miała jeszcze testów, zwykle zaczynamy od tego, co jest wystawione do internetu: aplikacji webowej lub API w modelu grey box z jedną rolą użytkownika oraz infrastruktury zewnętrznej. To zakresy, które atakujący sprawdza w pierwszej kolejności, a ich test mieści się w 3–7 dniach. Sieć wewnętrzną z Active Directory, aplikacje mobilne i testy socjotechniczne dokładamy w kolejnych cyklach, a organizacje z działającym SOC rozważają operacje red team.
Co zawiera raport z testu penetracyjnego?
Raport ma dwie części. Streszczenie zarządcze (executive summary) dla kadry zarządzającej: ogólny poziom bezpieczeństwa, liczba podatności według istotności i rekomendowana kolejność działań. Część techniczna: pełna lista wykrytych podatności z oceną ryzyka według CVSS 3.1, opis każdej z nich wraz z dowodami eksploatacji (Proof of Concept), priorytetyzowane rekomendacje naprawcze oraz opis zakresu i metody. Po reteście dołączamy raport końcowy i certyfikat, a zespół wspiera Cię w procesie remediacji.
Czy testy penetracyjne obejmują też chmurę, sieci Wi-Fi i systemy AI?
Tak. Poza aplikacjami webowymi, mobilnymi, API i infrastrukturą testujemy środowiska chmurowe AWS, Azure i GCP (konfiguracja, polityki bezpieczeństwa, zasady dostępu IAM), sieci bezprzewodowe (WPA2/WPA3, 802.1X, ataki Rogue AP i Evil Twin) oraz aplikacje oparte na dużych modelach językowych według OWASP Top 10 for LLM Applications: prompt injection, jailbreaking, wycieki danych, RAG poisoning. Każdy z tych zakresów wyceniamy osobno po rozmowie o architekturze.
Jak wybrać dostawcę testów penetracyjnych?
Sprawdź trzy rzeczy: kto faktycznie wykona test (certyfikaty OSCP, OSWE, OSEP konkretnych osób, nie firmy), według jakiej metodyki (OWASP, PTES, OSSTMM) i jak wygląda przykładowy raport, czy zawiera dowody wykorzystania, ocenę CVSS i rekomendacje, a nie tylko wynik skanera. Zapytaj też o retest w cenie, wgląd w test w trakcie jego trwania i sposób przekazania wyników. Szczegółową listę pytań do dostawcy znajdziesz w naszym przewodniku na blogu.
Czy po teście otrzymam certyfikat dla klienta lub audytora?
Tak. Po reteście wystawiamy raport końcowy i certyfikat wykonania testu penetracyjnego, który możesz udostępnić kontrahentom, audytorowi ISO 27001 lub regulatorowi w ramach NIS2, DORA czy rekomendacji KNF. Certyfikat potwierdza wykonanie testu i jego wynik po reteście. Opis zakresu i metody w raporcie jest przygotowany tak, by audytor mógł go wykorzystać bez dodatkowych pytań. Raport i certyfikat pobierasz z platformy vulnerability management.
Gotowy zabezpieczyć swoją infrastrukturę?
Skontaktuj się z nami i otrzymaj bezpłatną konsultację. Nasi certyfikowani eksperci pomogą dobrać optymalny zakres testów penetracyjnych dla Twojej organizacji.
- Potwierdzenie zgłoszeniaOdpisujemy w ciągu 24 h w dni robocze i dopytujemy o zakres.
- Rozmowa o zakresie pod NDAUstalamy cele, środowisko, terminy i sposób dostępu.
- Wycena i plan testówZwykle tego samego dnia po rozmowie. Bez zobowiązań.
- Retest do 30 dni w cenie
- Platforma vulnerability management
Napisz do nas: bezpłatna konsultacja zakresu testu
Opisz krótko, co chcesz przetestować. Odpowiadamy w ciągu jednego dnia roboczego.