Autonomiczny Pentest na własnej infrastrukturze. Wybierz cel i rozpocznij atak.
Autoryzowany. Pod Twoją kontrolą. W Twojej sieci.
- 01Rozpoznanie
- 02Przyczółek
- 03Eskalacja
- 04Ruch boczny
- 05Dowód wpływu
- 06Raport i naprawa
Reaktywna obrona nie nadąża.
Czas od publikacji exploitu do pierwszego ataku skrócił się z lat do godzin. Powierzchnia ataku rośnie szybciej, niż zespół zdąży ją ręcznie sprawdzić — a klasyczne, manualne testy penetracyjne są uzależnione od dostępności i doświadczenia ludzi, którzy je wykonują. Autonomiczny, agentowy pentest (agentic AI) wykorzystuje sztuczną inteligencję, by nadążyć: uruchamiasz go tak często, jak trzeba, i za każdym razem dostajesz realną ścieżkę do celu.
Jakość pentestera. Skala agentów.
Ręczny pentest z reguły daje dobrą jakość, ale tylko tak często, jak pozwala liczba testerów w zespole. Skaner daje skalę, ale razem z nią szum i false positives. WORKBENCH zdejmuje oba ograniczenia: jakość i częstotliwość naraz.
- Ręczny pentest
Wysoka jakość, ale raz w roku i wąski wycinek.
- Skaner
Duża skala, ale setki alarmów bez dowodu.
- Nasza usługa
Jakość pentestera i skala agentów, po każdym większym wydaniu.
Skaner widzi pojedyncze błędy.
Napastnik łączy je w drogę do celu.
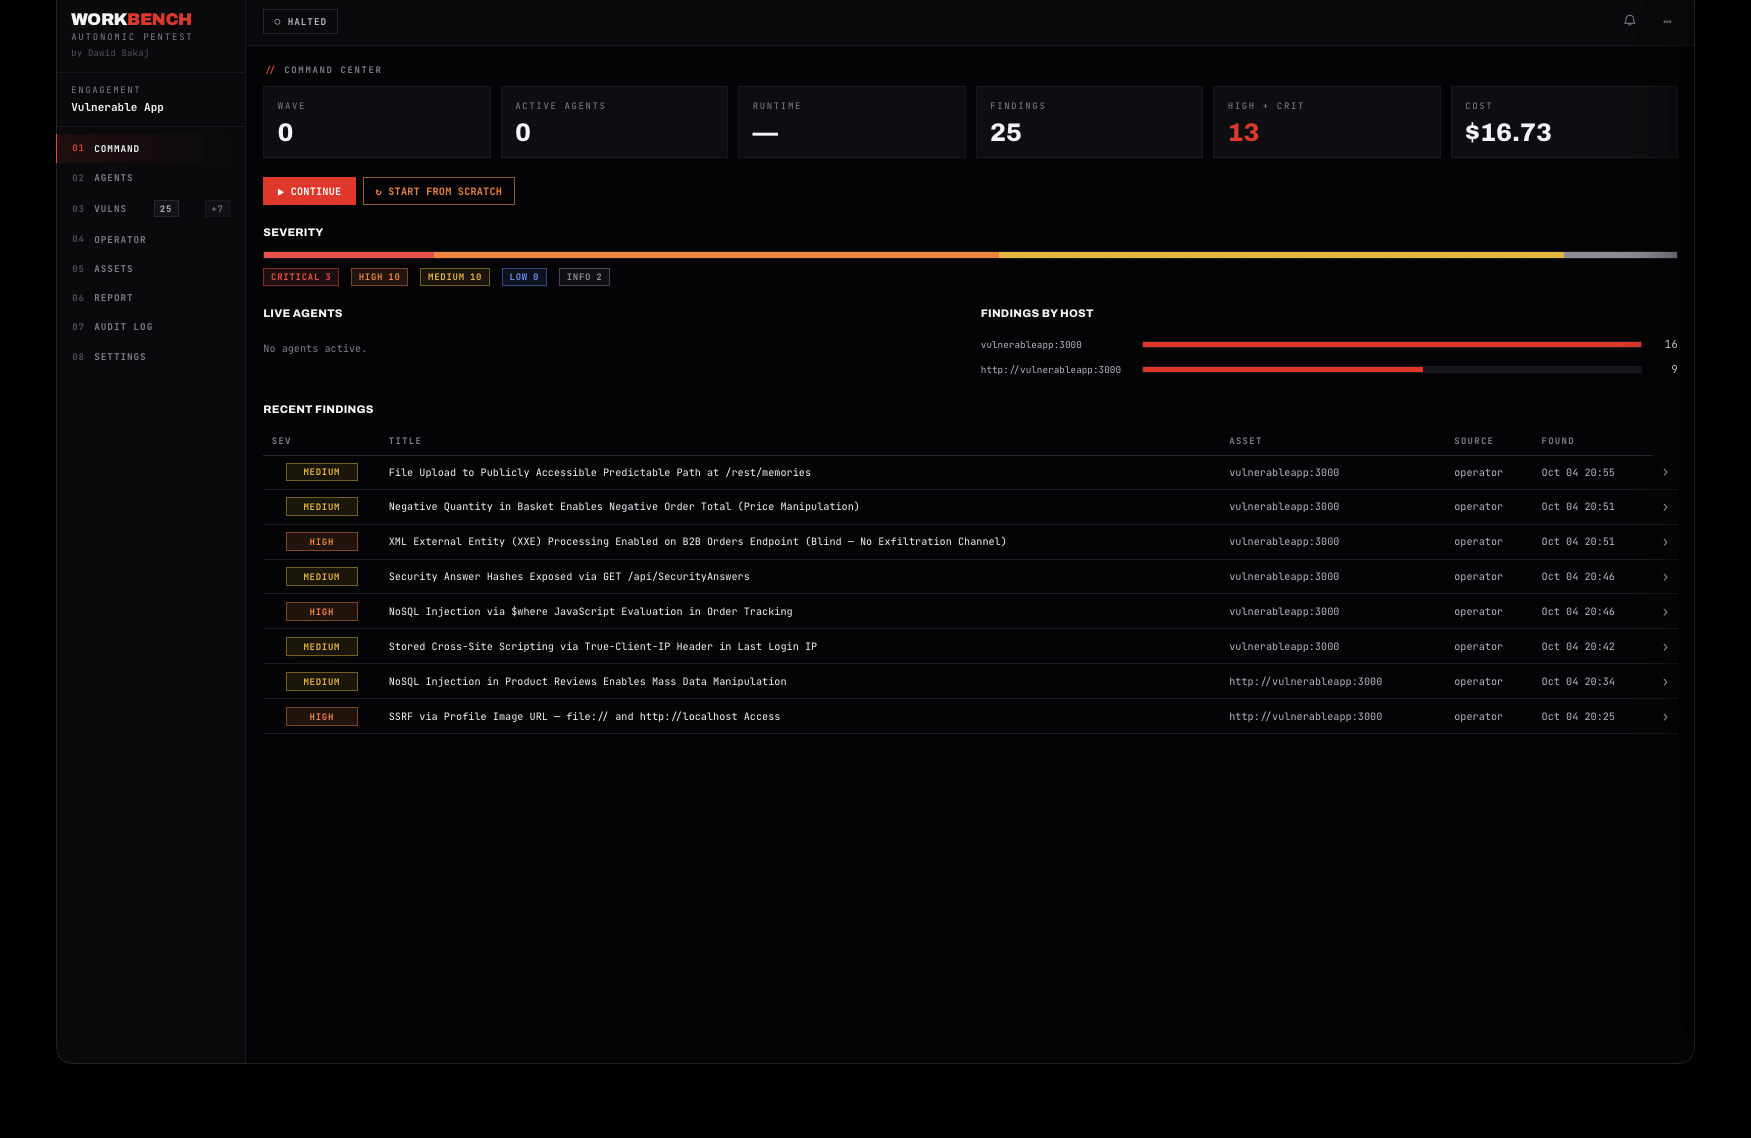
WORKBENCH nie kończy na liście podatności. Spina je w scenariusz, wykorzystuje po kolei i pokazuje, dokąd realnie prowadzą — od pierwszego przyczółka po krytyczny wpływ na biznes.
Rozpoznanie
Mapuje subdomeny, hosty, usługi i endpointy. Pełny obraz, zanim padnie pierwszy strzał.
Przyczółek
Wykorzystuje pierwszą realną podatność — dowód z działania, nie wersja z nagłówka.
Eskalacja
Podnosi uprawnienia i spina pojedyncze błędy w jeden działający łańcuch.
Ruch boczny
Przechodzi do kolejnych systemów, kont i danych — jak prawdziwy napastnik.
Dowód wpływu
Pokazuje, dokąd realnie prowadzi ścieżka i co jest na jej końcu.
Raport i naprawa
Każde znalezisko z dowodem, oceną CVSS i konkretną rekomendacją dla zespołu.
Pięć kroków. Jeden przebieg.
Jeden przebieg prowadzi od ustalenia granic aż po gotowy raport. Poniżej zrzuty z działającej platformy — cel to celowo podatna aplikacja w autoryzowanym laboratorium.
Zaczynasz od granic
Cele, wykluczenia i poziom eksploatacji ustalasz przed startem. Atak odmowy usługi jest domyślnie wyłączony.
- Cele i wykluczenia
- Poziom eksploatacji
- Profil uprawnień
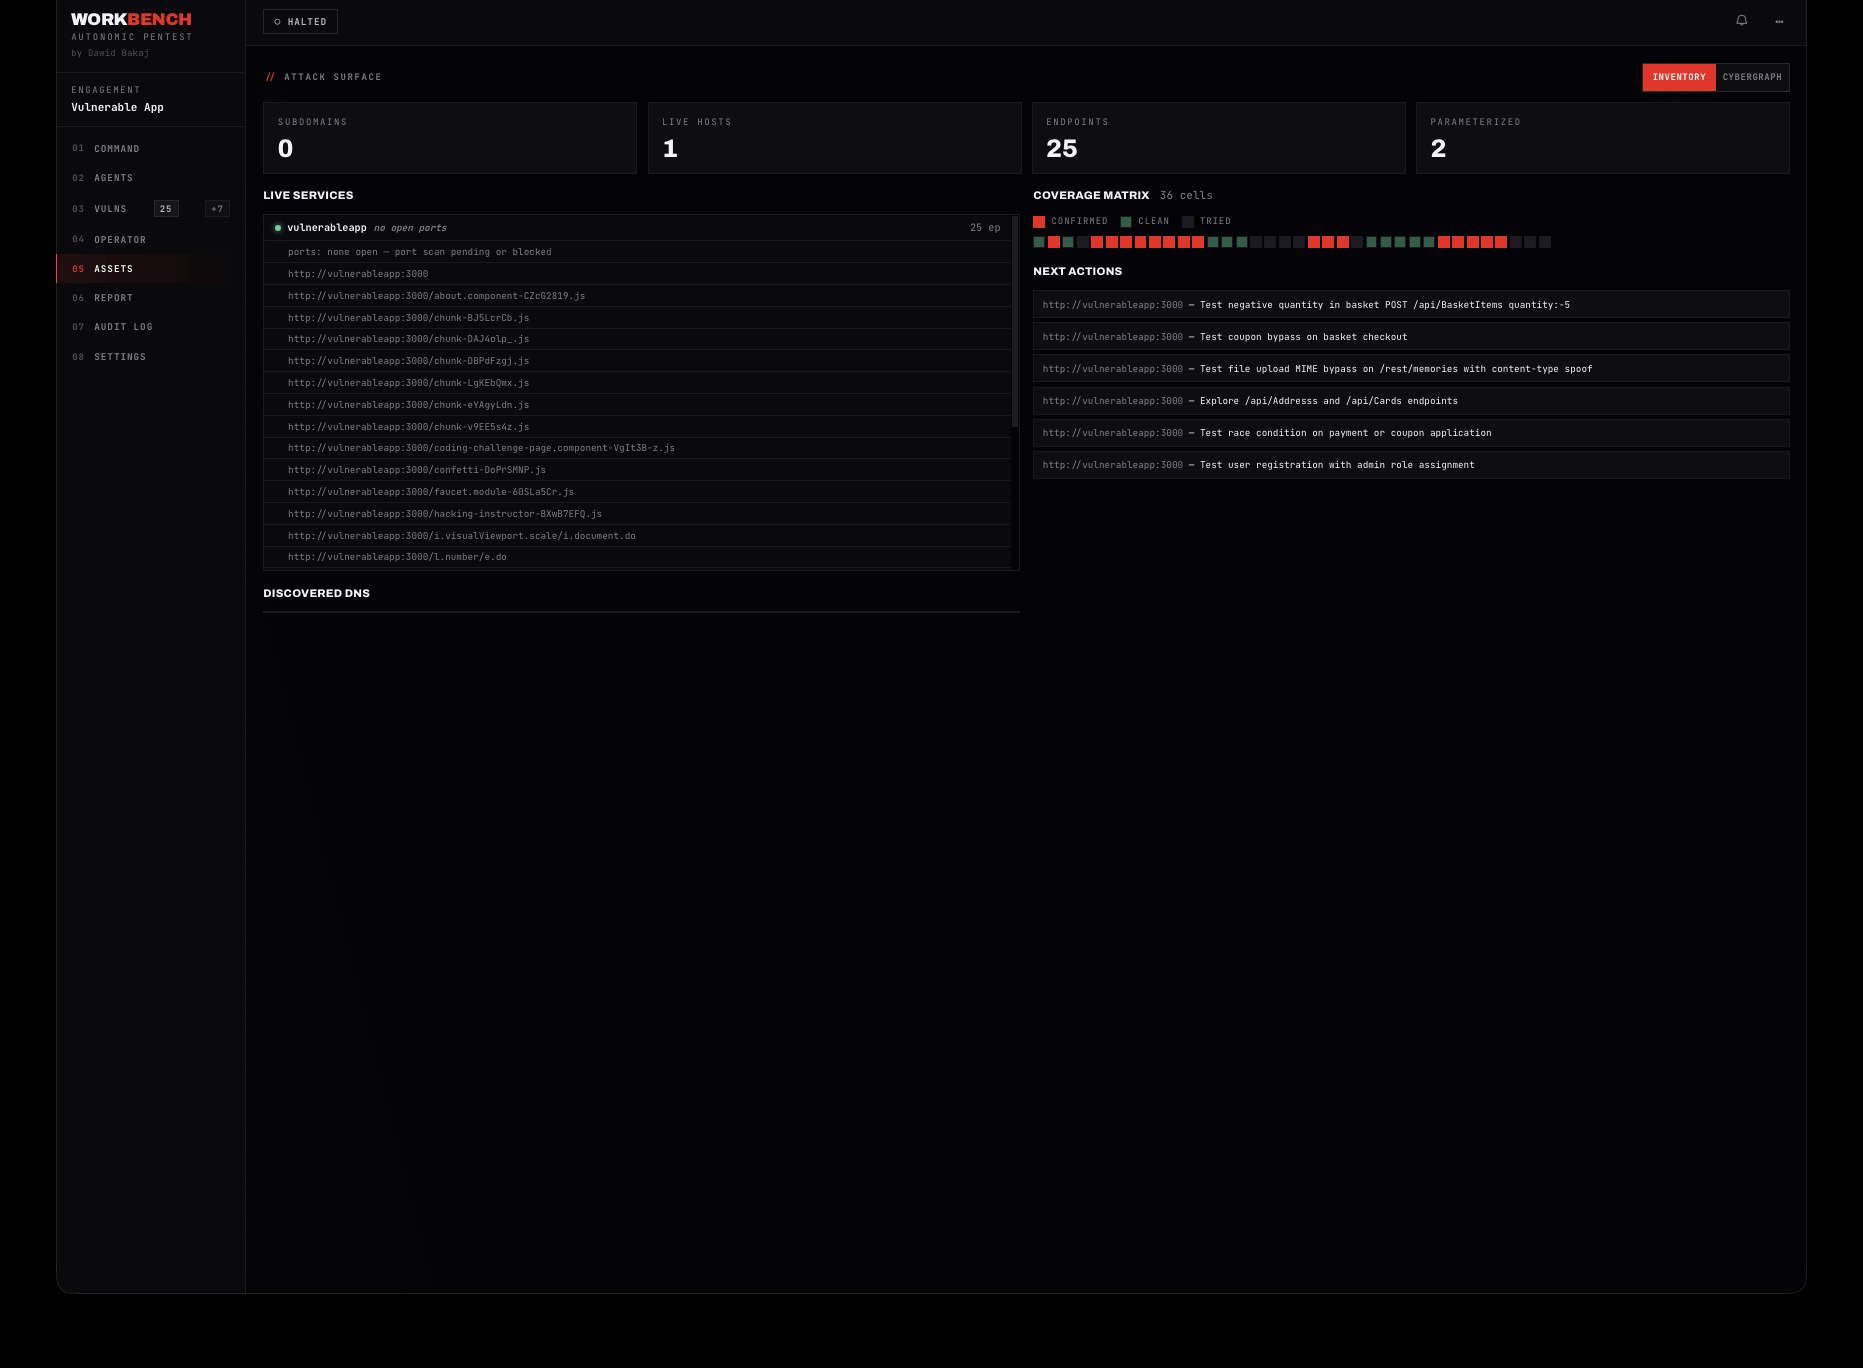
Mapuje powierzchnię ataku
Rój zbiera subdomeny, hosty, usługi i endpointy, a macierz pokrycia pokazuje, co już sprawdzono.
- Inwentarz zasobów
- Macierz pokrycia
- Kolejka działań
Dowodzi, nie zgaduje
Każde znalezisko z proof-of-conceptem, oceną CVSS i rekomendacją. Osobny krok odsiewa fałszywe trafienia.
- PoC przy każdym
- CVSS i wektor
- Status „verified”
Pokazuje realną ścieżkę
Hosty, usługi, poświadczenia i znaleziska w jednym grafie — ekspozycja jako ścieżki, nie wiersze tabeli.
- Graf ataku
- Pierścienie ryzyka
- Jeden widok majątku
Oddaje gotowy wynik
Streszczenie, zakres, metodyka i znaleziska z dowodami — wyeksportowane do raportu gotowego dla klienta i audytora.
- Streszczenie i zakres
- Znaleziska z CVSS
- Eksport raportu
Jeden silnik. Wiele rodzajów testów.
WORKBENCH prowadzi testy autonomicznie, a Ty wybierasz zakres i głębokość. Od pojedynczej aplikacji po całą infrastrukturę i chmurę.
Bezpieczeństwo aplikacji
Pełny cykl: od mapy funkcji po wykorzystanie podatności w logice biznesowej.
Application securityTesty penetracyjne →Aplikacje webowe i API
OWASP Top 10, kontrola dostępu, injection, IDOR i podatności API — również testy uwierzytelnione (greybox) wieloma rolami.
Web · API · greyboxTesty aplikacji webowych →Infrastruktura sieciowa
Testy zewnętrzne i wewnętrzne: od ekspozycji z internetu po ruch boczny w sieci lokalnej.
Internal + externalTesty infrastruktury →Operacje red team
Scenariusze zbliżone do realnego ataku, prowadzone w granicach uzgodnionych reguł.
Red team opsRed Team →Testy chmury
Konfiguracja, tożsamości i uprawnienia w AWS, Azure i GCP — ścieżki eskalacji w chmurze.
Cloud pentestAudyt konfiguracji chmury →Rozpoznanie i OSINT
Mapowanie subdomen, zasobów i wycieków — pełny obraz powierzchni ataku, zanim zrobi to ktoś inny.
Recon & OSINTTesty socjotechniczne →- 6etapów od zakresu do raportu
- 100%critical success rate
- 99%false positive check
- ∞unlimited agent dispatch
Izolowany runtime wykonawczy.
Platforma działa dziś na infrastrukturze naszej (gdy test prowadzi nasz operator) albo w całości na Twojej (on-prem). Wersję SaaS — z w pełni izolowanym tenantem i własnym toolboxem dla każdego klienta — przygotowujemy. W każdym wariancie narzędzia działają w izolowanym kontenerze (pentest-toolbox), a backend tylko nimi steruje.
WSPÓLNY SYSTEM PLIKÓW — jeden magazyn, z którego czyta i do którego pisze każdy agent. Znaleziska, zrzuty i artefakty w jednym miejscu.
“Pełna autonomia i decyzyjność. Agent sam ustala priorytety na podstawie sygnałów z zaangażowania — co już znalazł, co obiecuje i dokąd prowadzi ścieżka. Gdy pierwsza próba zawiedzie, adaptuje plan i kieruje moc tam, gdzie realnie prowadzi do celu. Ty wyznaczasz granice — on wybiera kolejny ruch.
— zasada, na której zbudowaliśmy WORKBENCH
brak przepływu danych między tenantami
brak przepływu danych między projektami
Cybergraph.
Każdy host, usługa i znalezisko z przebiegu jest zapisane i otypowane. Kolejny przebieg zaczyna od tego, co już wiesz — zamiast skanować wszystko od nowa.
Trawersja
Relacje mapują się na techniki MITRE ATT&CK, a znalezisko wskazuje na konkretną podatność. Graf łączy cały majątek w jedną, przeszukiwalną całość.
Człowiek w pętli. Ty decydujesz.
Autonomia nie znaczy „bez nadzoru”. W trybie interaktywnym rój pyta o kluczowe decyzje, a Ty w każdej chwili możesz pokierować przebiegiem — zwykłą rozmową.
Agent pyta, zanim zadziała
Na kluczowych rozwidleniach rój zatrzymuje się i czeka na Twoją zgodę. Wybierasz jedną z propozycji albo wpisujesz własne polecenie — nic ważnego nie dzieje się bez Ciebie.
- Zatrzymanie na progu intruzywności
- Gotowe opcje albo własna odpowiedź
- Pełny kontekst decyzji na ekranie
Steruj przebiegiem rozmową
Czat z agentem-operatorem działa jak rozmowa z prowadzącym test. Zapytaj o status i priorytety, ustaw kolejne działania, dopisz lub zmień zakres oraz profile uwierzytelniania — w trakcie przebiegu.
- Status i priorytety na żądanie
- Zmiana zakresu i profili auth
- Kolejne działania ustawisz w locie
Autonomia, która nie wymyka się spod kontroli.
Siła ofensywna ma sens tylko z twardymi barierkami. Zakres, uprawnienia i granice ustalasz przed startem — platforma pilnuje ich przez cały przebieg.
Człowiek w pętli i nad pętlą
Widzisz każdy krok na żywo. W dowolnej chwili przejmujesz sterowanie bez zabijania przebiegu.
Grupowe wyłączniki
Zatrzymaj jedną operację albo wszystkie operacje w danym obszarze jednym przełącznikiem.
Granice ROE
Działania zabronione, poziom eksploatacji i profil uprawnień ustalasz przed startem. DoS domyślnie wyłączony.
Sandbox na Twoim hoście
Narzędzia działają w kontenerze pentest-toolbox na maszynie, którą wskazujesz — nie na naszym backendzie.
Testy out-of-band
Opcjonalna walidacja przez kanały OOB (interactsh) potwierdza podatności „na ślepo”.
ProxyGuard
Możliwość routowania ruchu agentów przez proxy Burp lub Caido — pełny wgląd i przechwytywanie.
Trwały dziennik audytu
Każda komenda, zatwierdzenie i artefakt ze znacznikiem czasu. Przebieg odtworzysz krok po kroku.
Twój backend i baza
Zaplecze i dane możesz trzymać u siebie — w prywatnej chmurze albo on-premise.
Modele współpracy.
Wycenę przygotowujemy pod zakres i model współpracy.
Operator po naszej stronie
Nasz ekspert z certyfikatem co najmniej OSCP prowadzi test na naszej infrastrukturze w UE. Ty dostajesz wyniki, raport i retest.
- Pay per project: płacisz za konkretny test aplikacji, API lub perymetru
- Abonament: stała opłata, testy po każdym większym wydaniu
- Retest po poprawkach
- Bez wdrożenia: bez sprzętu, licencji i tokenów AI po Twojej stronie
On-premise
Workbench zainstalowany w Twojej infrastrukturze, z modelem AI, który wybierzesz, także lokalnym.
- Dane nie opuszczają Twojej sieci
- Testy prowadzi nasz operator w Twojej instalacji albo Twój zespół po szkoleniu
- Wymaga Twojego serwera, modelu AI i udziału zespołu w utrzymaniu
SaaS
Workbench w naszej chmurze, z izolowanym środowiskiem dla każdego klienta. Model w przygotowaniu — jeszcze go nie sprzedajemy.
- Izolowany tenant z własnym toolboxem i danymi
- Twój model AI i koszt API po Twojej stronie
- Bez instalacji i utrzymania serwera
Chcesz być wśród pierwszych klientów? Napisz do nas.
Integracje z prawdziwego placu boju.

SysReptor
Raportowanie

SysLeaks
Threat intelligence

Interactsh
Testy out-of-band
NVD · KEV · EPSS
Zarządzanie podatnościami


Burp · Caido
Proxy i analiza ruchu HTTP
API · MCP
Automatyzacja i orkiestracja
Bedrock · Azure
Modele AI
Wbudowane narzędzia · pentest-toolbox
Ponad 40 profesjonalnych narzędzi wbudowanych w izolowany kontener — wszystkie gotowe do działania od startu, bez instalacji. Agent sięga po nie samodzielnie, a listę stale rozszerzamy.
 Nmap
- masscan
 Amass
- subfinder
- dnsx
- naabu
- httpx
- katana
- Nuclei
- interactsh
 ffuf
- Gobuster
- Nikto
 SQLMap
- ghauri
- Arjun
- gau
 jsluice
 WPScan
 Semgrep
 Trivy
- Shodan
 NetExec
 BloodHound
 Impacket
- Kerbrute
- Certipy
- Evil-WinRM
- enum4linux-ng
- rpcclient
- smbclient
- ldapsearch
- Responder
 Hashcat
- Hydra
- theHarvester
- Recon-ng
- ExifTool
- FOCA
 Sherlock
- Maigret
- Holehe
- Blackbird
- GHunt
- h8mail
- PhoneInfoga
- Osintgram
Silnik dobierasz pod zadanie: backend, model masterminda, model specjalistów, tryb pracy, liczbę równoległych agentów oraz limit fal i czasu. Platforma sama konfiguruje się tak, by trzymać koszty w ryzach.
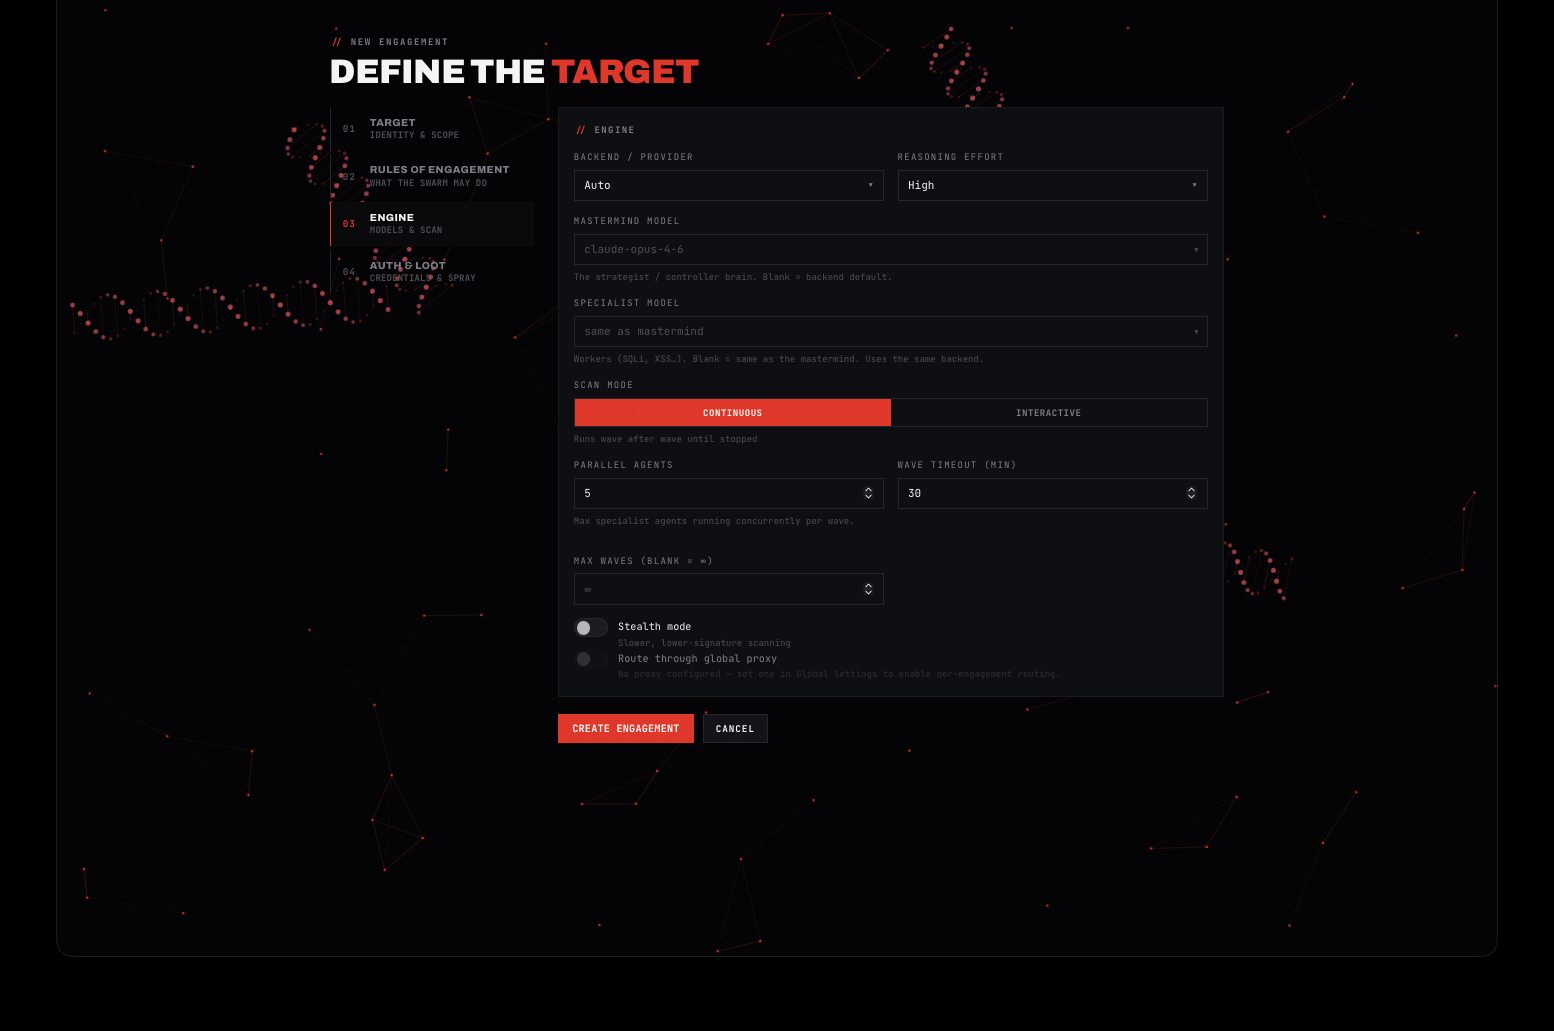
Każdy model, chmura albo lokalnie.
Podpinasz własne konto i płacisz za tokeny bezpośrednio u dostawcy. Osobno dobierasz model dla „masterminda” i dla specjalistów oraz poziom wysiłku rozumowania. My dajemy platformę, rój agentów, raportowanie i aktualizacje.
- Claude
- GPT
- Gemini
- DeepSeek
- Kimi
- GLM
- Qwen
przez AWS Bedrock, Azure AI, API, OpenRouter lub bramkę zgodną z OpenAI
- Qwen
- Llama
- gpt-oss
- Gemma
- DeepSeek
przez Ollama, llama.cpp lub vLLM, na Twoim sprzęcie
tyle najlepszy model open-weight jest za czołówkąEpoch AI, Cyber ECI, październik 2026
Cyber ECI · zdolności w cyberbezpieczeństwie
zamkniętyopen-weight- Claude Opus 5.5Anthropic · zamknięty171.14
- GPT-6 AstraOpenAI · zamknięty171.03
- GLM-5.3Z.ai · open-weight≈ 6–7 mies.160.10
- Kimi K3Moonshot · open-weight157.60
- GLM-5.2Z.ai · open-weight154.12
- Gemini 3.1 ProGoogle DeepMind · zamknięty153.55
- DeepSeek-V4-ProDeepSeek · open-weight150.35
Bez trenowania na danych z Twoich testów
Modele w chmurze wywołujemy przez platformy enterprise. Prompty, znaleziska i raporty nie trafiają do trenowania modeli ani do innych klientów dostawcy.
- Prompty i wyniki nie trenują modeli
- Brak udostępniania innym klientom dostawcy
- Model per rola: mocniejszy dla stratega, szybszy dla specjalistów
- Administrator decyduje, których modeli wolno używać
Amazon nie zapisuje promptów ani odpowiedzi i nie używa ich do trenowania modeli.
Microsoft nie używa promptów ani odpowiedzi do trenowania modeli bazowych.
Model działa na Twoim serwerze — także w środowisku odciętym od internetu.
Dla kogo jest WORKBENCH.
Zespoły bezpieczeństwa i CISO
Uruchamiaj autonomiczny pentest na systemach, które sam wskażesz, we własnym środowisku. Sprawdzaj ekspozycję częściej niż pozwala kalendarz zespołu.
Zamów demoPentesterzy i red team
Oddaj rojowi rozpoznanie i powtarzalne próby wykorzystania, a sam skup się na łańcuchach ataku i interpretacji. Więcej zaangażowań tym samym zespołem.
WypróbujSoftware house i dostawcy IT
Wbuduj powtarzalny test bezpieczeństwa w cykl wydań i pokaż klientom dowód, że aplikacja była sprawdzana ofensywnie — na Twojej infrastrukturze.
PorozmawiajmyNajczęstsze pytania
Nie znalazłeś odpowiedzi? Napisz do nas — odpowiadamy w ciągu jednego dnia roboczego.
Zadaj własne pytanieCzy to narzędzie może zakłócić działanie produkcji?
Tak, nie możemy tego wykluczyć. WORKBENCH został stworzony z myślą o maksymalnej skuteczności i efektywności, więc nie da się zagwarantować, że podjęte przez agentów działania nie zakłócą działania systemu. Dlatego na systemach produkcyjnych zalecamy pracę w trybie interaktywnym (human-in-the-loop) — agent zatrzymuje się i czeka na Twoją zgodę przed kluczowymi krokami — zamiast trybu ciągłego (continuous). Dodatkowo domyślny profil jest nieniszczący (proof-only), a atak odmowy usługi pozostaje wyłączony.
Czym autonomiczny pentest różni się od skanera podatności?
Skaner dopasowuje wersje oprogramowania do bazy znanych błędów i zwraca listę „możliwych” problemów, z których część nie istnieje. WORKBENCH prowadzi autonomiczny test: rój agentów AI mapuje powierzchnię ataku, stawia hipotezy, próbuje realnie wykorzystać podatność i łączy błędy w scenariusze. Każde znalezisko dostaje dowód (proof-of-concept), ocenę CVSS i rekomendację. To różnica między listą ostrzeżeń a potwierdzoną ścieżką do celu.
Czy to zastępuje pentestera-człowieka?
Nie. Platforma przyspiesza i skaluje pracę zespołu: przejmuje rozpoznanie, powtarzalne próby wykorzystania i składanie raportu, a operator steruje zakresem, zatwierdza działania i interpretuje wynik. Człowiek widzi każdy krok i w dowolnej chwili przejmuje sterowanie lub zatrzymuje przebieg.
Jakiego modelu AI używa platforma i kto płaci za API?
Przy licencji on-premise model wybierasz Ty i podpinasz własnego dostawcę: Claude (Anthropic), OpenAI, OpenRouter albo model lokalny (Ollama, llama.cpp, vLLM). Koszt tokenów rozliczasz bezpośrednio u swojego dostawcy. My udostępniamy platformę i aktualizacje; za API płacisz tylko tyle, ile faktycznie zużyjesz. Gdy test prowadzi nasz operator na naszej infrastrukturze, model i tokeny są po naszej stronie.
Czy mogę uruchomić platformę w swojej infrastrukturze lub offline?
Tak. Narzędzia wykonawcze działają w kontenerze (pentest-toolbox) na hoście, który sam wskazujesz — nie na naszym backendzie. Licencję on-premise wdrożysz na własnych serwerach lub w prywatnej chmurze, a przy modelu lokalnym nawet w środowisku odciętym od internetu.
Jak platforma pilnuje granic testu (ROE)?
Przed startem definiujesz Rules of Engagement: cele i wykluczenia, działania zabronione (atak odmowy usługi domyślnie wyłączony), poziom eksploatacji i profil uprawnień. Powyżej ustalonego poziomu agent zatrzymuje się i czeka na Twoją zgodę. Masz też grupowe wyłączniki i trwały dziennik audytu z każdą komendą.
Czy znaleziska mają dowód i czy są weryfikowane?
Tak. Każde znalezisko zawiera proof-of-concept, dotknięte komponenty, wynik działania i rekomendację naprawy, a osobny krok sprawdza fałszywe trafienia. Podatności bez potwierdzenia są oznaczane, a potwierdzone dostają status „verified”.
Czy to jest bezpieczne dla środowiska produkcyjnego?
Platforma jest przeznaczona wyłącznie do testów na celach, które sam autoryzujesz, i działa w granicach ROE. Domyślny profil jest nieniszczący (proof-only), DoS jest wyłączony, a sekrety dotknięte przez agenta są maskowane, zanim trafią do logu lub raportu.
Jak wygląda licencja i cennik?
Mamy dwa modele: usługę, w której test prowadzi nasz operator (pay per project albo abonament z retestem), oraz licencję on-premise na Twojej infrastrukturze — wtedy koszt API swojego modelu pokrywasz osobno u wybranego dostawcy. Model SaaS jest planowany. Wycenę przygotowujemy pod zakres i model współpracy. Napisz do nas po wycenę i dostęp demonstracyjny.
Czas ucieka. Tak samo napastnikom.
Zarezerwuj slot na demo. Uruchomimy WORKBENCH na przykładowym, autoryzowanym celu, a Ty zobaczysz na żywo, co platforma znajduje, jak łączy podatności w ścieżkę ataku i ile trwa przebieg od zakresu do raportu.
- Rezerwacja slotuOdpisujemy w ciągu 24 h w dni robocze, proponujemy termin i ustalamy cel demo.
- Demo na żywo pod NDAUruchamiamy platformę na autoryzowanym celu. Widzisz każdy krok agentów i każdą decyzję operatora.
- Sprawdzasz skuteczność i efektywnośćOceniasz wyniki przebiegu: znaleziska z dowodami, potwierdzone ścieżki ataku i czas od zakresu do raportu. Bez zobowiązań.
- Demo na autoryzowanym celu
Zarezerwuj slot na demo WORKBENCH
Napisz krótko, co chcesz sprawdzić i jaki cel możemy wykorzystać na demo. Termin zaproponujemy w ciągu jednego dnia roboczego.